エンドポイントセキュリティとは?中小企業向け対策と導入手順を解説
エンドポイントセキュリティとは、PCやスマートフォンなどの端末(エンドポイント)をサイバー攻撃や情報漏えいから守るための対策です。
テレワークやクラウドサービスの普及により、社外で使用する端末も含めたエンドポイントセキュリティ対策が欠かせません。
とはいえ、マルウェアなどの脅威への対策、不審な挙動の検知、端末管理などはそれぞれ役割が異なるため、自社に何が必要か判断に迷うこともあるでしょう。
まずは端末の棚卸しを行い、基本対策を整えたうえで、利用環境やリスクに応じた対策を組み合わせることが重要です。
本記事では、エンドポイントセキュリティの基本から端末別の対策、製品・サービスの選び方、導入後の運用手順まで解説します。
自社に必要な対策を整理したい経営者やセキュリティ担当者は、ぜひ参考にしてください。

エンドポイントセキュリティとは
エンドポイントセキュリティとは、PCやスマートフォンなどの端末を、サイバー攻撃や情報漏えいなどの脅威から守るための対策です。
特定の製品だけを指すものではなく、OS・アプリの更新やセキュリティ製品の導入、端末管理など、複数の対策を組み合わせて端末を保護します。
エンドポイントセキュリティで保護する端末
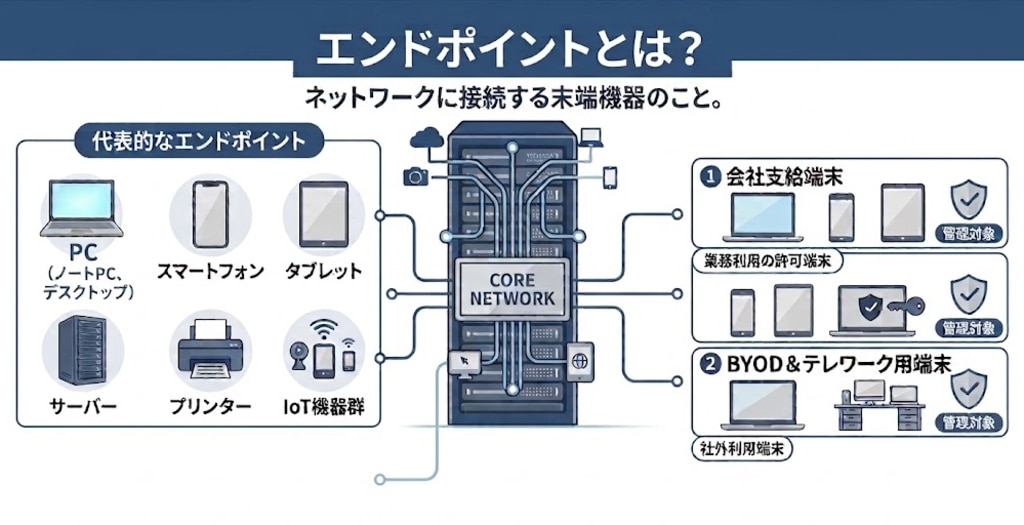
「エンドポイント」とはネットワークに接続する末端機器であり、PC・スマートフォン・タブレット・サーバー・プリンター・IoT(Internet of Things)機器などが含まれます。
会社支給端末だけでなく、業務利用を許可した私物端末(BYOD)やテレワーク用端末も管理対象です。
エンドポイントセキュリティ対策を検討する際は、業務で利用する端末を洗い出し、どこまでを管理対象とするか明確にしておきましょう。
端末の種類やOSによって必要な対策や利用できる機能が異なるためです。
ネットワークセキュリティとの役割の違い
ネットワークセキュリティは、ファイアウォールや複数のセキュリティ機能を統合したUTM(Unified Threat Management)などを用いて、ネットワークを通過する通信を監視・制御する対策です。
一方、エンドポイントセキュリティはPCやスマートフォンなどの端末自体を保護・管理します。
端末の脆弱性や不正アプリの実行、紛失・盗難などはネットワーク側の対策だけでは防ぎきれません。
両者は守る対象と役割が異なるため、どちらか一方だけで済ませるのではなく、ネットワークと端末の両面から対策する必要があります。
ネットワーク側で行う通信の監視・制御と、端末側で行う脆弱性対策や端末管理を、自社のネットワーク構成や端末の利用環境に応じて組み合わせましょう。

エンドポイントセキュリティが必要な理由と主な脅威
エンドポイントセキュリティの必要性を理解するにあたって、端末を取り巻く利用環境の変化と、企業が直面する脅威の両面を把握することが欠かせません。
本章では、端末対策が求められる背景と、企業が注意すべき主な脅威を整理します。
テレワーク・クラウド利用で端末対策が重要になった背景
端末対策が重要になった背景の一つは、テレワークや外回りなどで、社外ネットワークから端末を利用する機会が増加したことです。
端末からクラウドサービスへ直接接続する場合、従来の社内ネットワークを経由しないため、ネットワーク側の対策だけでは端末の利用状況やリスクを十分に把握できないことがあります。
また私物端末や、管理ツールに未登録の端末では、更新状況やセキュリティ設定を把握しにくい点も、端末対策が必要な理由の一つです。
端末を狙う主な脅威と企業に生じる被害
PCやスマートフォンなどの端末には、ランサムウェアなどのマルウェアへの感染、フィッシングによる認証情報の窃取、OS・アプリの脆弱性を悪用した攻撃などのリスクがあります。
被害を受けると、情報漏えいやデータ消失、クラウドサービスへの不正アクセスなど、業務停止につながるおそれがあります。
また、サイバー攻撃だけでなく、端末の紛失・盗難、外部記憶媒体や管理対象外端末を介した情報の持ち出しも、情報漏えいの要因です。
情報セキュリティに関する情報やガイドラインを公開している独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」でも、ランサム攻撃やシステムの脆弱性を悪用した攻撃などが組織向けの脅威として挙げられています。
エンドポイントセキュリティを構成する対策の種類

エンドポイントセキュリティを構成する仕組みは、脅威の侵入防止や侵入後の検知・対応、端末管理など、役割によってさまざまです。
続いては、EPP・EDR・MDM・UEM・MTDの役割と違いを整理します。
EPP・EDRの違い
EPP(Endpoint Protection Platform)は、アンチウイルス機能を含む防御機能により、マルウェアの侵入や不正実行を予防する仕組みです。
一方、EDR(Endpoint Detection and Response)は端末の挙動やログを収集・分析し、不審な動作の検知、原因調査、端末隔離など侵入後の対応を支援します。
EPPは主に予防、EDRは侵入後の早期検知・調査・対応を担う役割です。
MDM・UEM・MTDの違い
モバイル端末を一元管理するMDM(Mobile Device Management)は、端末情報の把握や設定・アプリの管理、紛失時の遠隔ロック・データ消去などに利用されます。
スマートフォンやタブレットだけでなく、PCを含む複数種類の端末をまとめて管理したい場合は、端末を統合管理するUEM(Unified Endpoint Management)も選択肢となるでしょう。
一方、MTD(Mobile Threat Defense)は端末を管理する仕組みではなく、不正アプリやフィッシング、危険なネットワークなど、モバイル端末を狙う脅威の検知・評価を担います。
そのため、MDM・UEMとMTDはどちらか一方で十分というものではなく、端末管理と脅威対策という異なる役割を補完する関係です。
製品によっては、MTDで検知したリスク情報をMDM・UEMと連携し、リスクの高い端末からのアクセスを制御できる場合もあります。
選定時はそれぞれの機能だけでなく、対応端末や連携範囲まで確認しましょう。
EPP・EDR・MDM・UEM・MTDの役割比較
5つの仕組みの主な役割と運用上の注意点は下表のとおりです。
種類 | 主な役割 | 運用上の注意点 |
EPP | 侵入・不正実行の予防 | 更新・設定管理が必要 |
EDR | 不審な挙動の検知・調査、対応支援 | アラート判断の体制が必要 |
MDM | 設定・アプリ・利用状況の管理 | 登録漏れやポリシー適用を確認 |
UEM | 複数種類の端末を統合管理 | 対応OSと管理範囲を確認 |
MTD | モバイル固有の脅威を検知・評価 | MDM・UEMとの連携範囲を確認 |
製品選定では、機能数の多さだけでなく、どの端末をどの脅威から守るのか、導入後に誰が運用するのかまで整理したうえで、自社に合った仕組みを組み合わせることが大切です。
PC・スマートフォンに必要なセキュリティ対策
PCやスマートフォンでは共通して実施できるセキュリティ対策がある一方、端末の特性や利用環境によって重点を置く対策は異なります。
それぞれに共通する基本対策と、端末ごとに押さえておきたい対策を整理しましょう。
PC・スマートフォン・タブレットに共通する基本対策
端末の種類にかかわらず、OS・アプリの脆弱性やパスワードの漏えい、端末の紛失、従業員の誤操作などに備える必要があります。
セキュリティ製品だけに頼らず、端末設定やデータ保護、従業員への周知などの基本対策も必要です。
基本方針 | 具体的に行うこと | 注意点 |
OS・アプリなどの更新 | OS、アプリ、セキュリティ製品を最新に保つ | 更新不可端末は隔離、利用制限、交換を検討 |
認証の強化 | 強固なパスワード、画面ロック、多要素認証を設定 | 共用アカウントを避け、利用者ごとに管理 |
データの保護 | 端末・データの暗号化、重要データのバックアップ | 復旧できる状態か定期的に確認 |
従業員への周知 | 不審なメール、リンク、添付、アプリへの注意喚起 | 一度の研修で終わらせず継続 |
対策全体を見直す際は、IPAの「中小企業の情報セキュリティ対策ガイドライン 第4.0版」も参考にしてください。
PCで重点的に行う対策
PCでは、マルウェアの侵入や不正実行を防ぐEPPの機能を基本とし、自社のリスクや監視・対応体制に応じてEDRによる検知・調査・対応を組み合わせましょう。
管理者権限は必要最小限とし、USBメモリなどの外部記憶媒体を管理するとともに、ストレージや重要な業務ファイルを暗号化します。
サポートが終了したOSや古いアプリは更新・移行し、更新できない端末は利用制限や交換を検討します。
さらに、社外へ持ち出すPCについては、紛失・盗難や公衆Wi-Fiの利用など、社外利用特有のリスクに備えた安全対策を講じることが不可欠です。
スマートフォン・タブレットで重点的に行う対策
スマートフォンやタブレットは、持ち運ぶ機会が多く、紛失・盗難に加えて不正アプリなどモバイル端末特有のリスクにも備える必要があります。
そのため、MDM・UEMによる端末管理に加え、必要に応じてMTDによる脅威対策も取り入れましょう。
PCとスマートフォン・タブレットでは、端末の特性や利用環境によって重点を置くポイントが異なります。
主な違いを下表に整理しました。
項目 | PC | スマートフォン・タブレット |
脅威対策 | EPPを基本に、必要に応じてEDRを併用 | MTD(モバイル脅威防御)による危険なサイト・通信・アプリの検知 |
アプリ・外部機器 | ソフトウェアやUSBメモリの利用を制御 | アプリ利用や外部サービスへの共有を制御 |
紛失・盗難 | 画面ロック、暗号化、認証情報変更などに備える | 遠隔ロック・ワイプ、BYODでは企業データ削除に備える |
私物・社外利用 | 社外持ち出し時のセキュリティポリシー適用とアクセス制御 | BYOD端末や社外利用時の利用ガイドラインの策定 |
私物端末を業務利用するBYOD(Bring Your Own Device)では、個人データへの影響を考慮した管理方式を検討しましょう。
例えば、端末やアプリを管理するクラウドサービスであるMicrosoft Intuneには、個人データを残したまま組織のデータや管理設定を削除する「廃止(Retire)」機能があります。
対応範囲はOSや管理方式によって異なるため、自社で利用する端末で実行できる操作の事前確認が必要です。
自社に合った製品・サービスの選び方

エンドポイントセキュリティ対策に用いる製品・サービスは、機能の多さだけで選べばよいとは限りません。
自社に合ったものを選ぶには、対象端末や既存環境だけでなく、費用やサポート、導入後の運用まで含めて比較する必要があります。
対象端末・OS・必要機能を確認する
製品選定では、まず自社で利用する端末とOS・バージョンを洗い出し、候補製品の対応状況を確認します。
Windows、macOS、iOS、Androidなど複数のOSを利用している場合は、各OSやOSバージョンへの対応状況も確認してください。
そのうえで、扱う情報や社外利用の有無、現在の管理状況をもとに、自社に必要な対策を整理します。
まずは、EPP・EDR・MDM・UEM・MTDのどの対策が必要かを見極め、そのうえで同種の製品同士を機能や運用性で比較しましょう。
将来的な端末の追加やOSの更新も考慮し、継続して運用できる製品かどうかまで確認しておくと安心です。
管理画面・アラート・既存環境との相性を検証する
製品の機能が十分でも、管理画面が扱いにくかったり、アラートの判断基準が分かりにくかったりすると、導入後の運用負荷が高まります。
特に専任の情報システム担当者がいない中小企業では、兼任担当者でも端末の状況やアラートの重要度、推奨される対応を把握できるかが選定時のポイントです。
インシデント調査に備え、ログの保存期間や検索・出力の可否も確認しておきましょう。
既存のID管理・認証基盤、業務アプリ、セキュリティ製品との連携や競合の有無も導入前に確かめてください。
トライアルが利用できる場合は、実際の利用環境に近い条件で操作性や通知、ポリシーの適用状況、既存環境への影響を検証すると、導入後のトラブルを減らしやすくなります。
費用・契約条件・サポート体制を確認する
費用を比較する際は、ライセンス料金だけでなく、初期設定やアラート対応など導入後に発生する運用コストまで含めて考えます。
監視や脅威分析、問い合わせ対応を外部へ依頼する場合は、委託費用も含めた総額で比較しましょう。
契約面では、最低契約台数、契約期間、更新・解約条件、端末を追加・削除する際の条件を確認します。
将来の製品変更に備え、ログや設定、端末情報を移行できるかも確認しておくと安心です。
サポートは、通常時の問い合わせ方法や対応時間だけでなく、セキュリティ事故が発生した際の支援範囲と緊急時の連絡方法まで確認しておきましょう。
エンドポイントセキュリティの導入・運用手順
エンドポイントセキュリティは、製品を導入するだけで完了するものではありません。
管理対象と現在の対策状況を把握し、一部の端末でテストしたうえで全社へ展開し、導入後も継続して運用できる体制を整えることがポイントです。
現状を棚卸しして導入範囲を決める
導入範囲を決める前に、業務で利用するPC、スマートフォン、タブレットを一覧化します。
サーバー、プリンター、IoT機器を管理対象に含める場合は、これらも棚卸しの対象です。
端末ごとにOS、利用者、部署、利用場所、会社支給・私物の別を整理し、端末台帳と管理画面を照合して、未登録端末や対策未適用端末を洗い出しましょう。
あわせて、既存のセキュリティ製品、暗号化、認証、バックアップの実施状況も確認します。
棚卸しした内容を、扱う情報や利用環境のリスクと照らし合わせることで、優先して対策する端末と導入範囲を判断しやすくなります。
一部の端末でテストしてから全社展開する
全端末へ一斉に展開すると、端末負荷や業務アプリとの競合などの問題が広範囲で発生するおそれがあります。
そのため、PC・スマートフォン、社内・社外など、実際の利用環境を反映した一部の端末から試験導入を始めましょう。
テストでは、端末負荷やバッテリー消費、業務アプリ・既存製品との競合だけでなく、設定したポリシーやアラート通知、端末隔離・ロックが想定どおり動作するかも確認します。
問題が見つかった場合は設定を見直し、解消したうえで対象端末を段階的に増やしてください。
全社展開時には、利用者が対応に迷わないよう、変更内容や注意点、問い合わせ先をあらかじめ周知しておくことも重要です。
導入後の担当者と対応手順を決める
導入後は、アラート確認者、対応判断者、エスカレーション先、休暇・異動時の代替担当者を決め、対応が止まらない体制を整えます。
脅威が疑われる場合は確認期限を設け、端末隔離、影響範囲の確認、原因調査、復旧判断、報告までの流れを整理しましょう。
また、入社・異動・退職に伴う端末登録や権限変更、アカウント停止、端末回収、BYODの企業データ削除、管理ツールの登録解除も手順化が必要です。
紛失時の遠隔ロック・ワイプや認証情報の変更、返却・廃棄時のデータ消去まで含め、端末のライフサイクルに沿って運用を決めておくと管理漏れを防ぎやすくなります。
更新できない端末の利用制限や交換時期も定め、端末の追加や入退社に合わせて設定と運用体制を見直しましょう。
エンドポイントセキュリティの導入・運用で起こりやすい失敗と回避策
エンドポイントセキュリティは、製品を導入しただけでは十分な対策になりません。
端末の管理漏れやテスト不足、アラート対応の遅れなど、導入・運用方法によっては十分な効果を得られない場合があります。
代表的な失敗と回避策を下表に整理します。
起こりやすい失敗 | 生じる問題 | 回避策 |
端末の棚卸しが不十分 | セキュリティ対策が適用されていない未管理端末が残る | 端末台帳と管理画面を定期的に照合する |
テストせずに全社展開する | 動作遅延や既存製品との競合が広範囲で発生する | 一部端末で検証し、問題を解消してから段階的に展開する |
EDRのアラートを放置する | 脅威の発見や初動対応が遅れる | 確認担当者、判断基準、対応期限をあらかじめ決める |
運用が特定の担当者に属人化する | 休暇・異動・退職時に対応が止まる | 手順書を整備し、代替担当者と引き継ぎ体制を設ける |
失敗を防ぐには、導入時に決めた運用を固定化せず、端末の追加や人員変更に合わせて端末台帳や対応手順を見直しましょう。
自社運用と外部支援の判断基準
エンドポイントセキュリティは、すべてを自社で運用する方法だけでなく、不足する業務を外部支援で補う方法もあります。自社の人員や知識、対応できる業務の範囲を踏まえ、継続できる運用体制を選ぶことが重要です。
外部支援を検討する判断基準
自社運用か外部支援かを判断する際は、端末数だけでなく、設定変更やアラート確認、トラブル発生時の対応を継続できる人員と知識があるかを確認します。
自社運用、外部支援、両者を併用する場合の違いを下の表にまとめました。
運用方法 | メリット | 注意点 | 適しているケース |
自社運用 | 状況に応じて判断しやすく、知識を蓄積できる | 担当者の確保と継続運用が必要 | 専門知識を持つ担当者がおり、休暇時などの代替体制も確保できる場合 |
外部支援 | 専門知識や24時間体制の監視など、自社に不足する運用体制を任せられる | 費用が発生するほか、委託範囲や責任分界点の明確化が必要 | 専門知識を持つ人材の採用・育成や、社内での運用体制の確保が難しい場合 |
併用 | 自社判断を残しつつ専門業務を補完 | 自社と外部事業者との役割分担の明確化が必要 | 基本管理は自社で行い、 不足する業務だけ補いたい場合 |
外部支援や併用(一部委託)を利用する場合は、委託する業務だけでなく、対応時間や緊急時の連絡方法、最終的な判断を誰が担うのかまで契約前に確認しましょう。
外部へ依頼できる業務と支援範囲
外部支援は、導入後の監視や問い合わせ対応だけでなく、製品選定や導入計画、端末の初期設定、導入後の管理にも利用できます。一括で全業務を委託するだけでなく、自社に不足している特定のフェーズや業務だけを切り出して依頼することも可能です。
主な支援内容は下表のとおりです。
段階 | 主な支援内容 |
導入前 | 端末・既存対策の整理、リスク確認、必要機能の洗い出し、製品選定、導入計画 |
導入時 | 端末調達、キッティング(端末を業務用に初期設定する作業)、初期設定、セキュリティ製品の導入、MDM・UEMへの登録、動作テスト |
導入後 | 端末管理、問い合わせ対応、設定・ポリシーの見直し、入退社・端末紛失時の対応 |
アラート監視や脅威分析、端末隔離、復旧支援の対応範囲は、事業者や契約内容によって異なります。
外部支援を利用する際は、自社と支援会社の役割分担に加え、連絡担当者や報告経路まで決めておきましょう。
自社に必要な製品や運用体制を判断することが難しい場合は、コネクシオへご相談ください。
コネクシオでは、PC向けのEPP・EDRに加え、スマートフォン・タブレット向けのMTD・MDMなども取り扱っています。
PCのマルウェア対策だけでなく、スマートフォンのフィッシングや危険なネットワーク、紛失・盗難への対策まで、端末の特性や利用環境に応じた提案が可能です。
製品選定から初期設定、導入後の運用まで支援しているため、必要な対策の組み合わせや運用体制にお悩みの場合もご相談いただけます。
エンドポイントセキュリティの導入・見直しをご検討の方は、お気軽にお問い合わせください。
エンドポイントセキュリティ対策は運用体制まで含めて考えよう
エンドポイントセキュリティは、EPPやEDRなどの製品を導入するだけで完結するものではありません。
自社で利用する端末や既存の対策、想定するリスクを整理したうえで、必要な製品・サービスを選ぶことが重要です。
また、導入後もアラート対応や端末管理、入退社・異動、紛失時の対応などを継続できる運用体制が求められます。
製品選定の段階から導入後の運用まで見据えることで、対策の形骸化や管理漏れを防ぎやすくなります。
自社だけで対応が難しい業務は、必要な範囲を整理したうえで外部支援を活用する方法も検討しましょう。