【2026年最新】エンドポイントセキュリティ完全ガイド|EPP・EDR・MDR・MDM・MTDの違いと選定、運用方法
テレワークの定着やクラウドサービスの活用拡大に伴い、企業のセキュリティ境界線はオフィスから「端末(エンドポイント)」へと移動しました。
昨今、ランサムウェア被害の拡大やサプライチェーン攻撃の増加を受け、エンドポイントセキュリティの重要性は高まっています。
しかし、「EPPとEDRの違いが分からない」「MDMやMTDは必要なのか」「導入しても運用(アラート対応)が回らない」とお悩みの情報システム・セキュリティ担当者の方も多いのではないでしょうか。
本記事では、最新の脅威傾向と、エンドポイントセキュリティを構成する主要ソリューション(EPP・EDR・MDM・UEM・MTD)の役割や違いを解説します。あわせて、ゼロトラストとの関係や、自社運用かMDR(運用代行)かの判断基準、導入・運用手順まで網羅的にまとめました。
自社に最適なセキュリティ体制を構築するための全体像の把握にぜひお役立てください。
目次[非表示]
- ・エンドポイントセキュリティとは?今なぜ重要視されるのか
- ・企業を脅かす脅威(ランサムウェア・サプライチェーン攻撃)
- ・エンドポイントセキュリティを構成する主要ソリューションと役割比較
- ・EPP・EDRと「ゼロトラスト」の関係性
- ・ゼロトラスト(社内外を問わず信頼しない)の基本概念
- ・ゼロトラスト環境下におけるエンドポイントの位置づけ
- ・EPP(事前対策)+ EDR(事後検知)によるエンドポイントセキュリティの強化と、ゼロトラスト推進
- ・EDR導入・運用における最大の壁「アラート疲れ」とその解決策
- ・自社に最適な運用体制の選び方:自社運用かアウトソーシング(MDR)か
- ・エンドポイントセキュリティの導入・運用手順
- ・自社の環境に合わせた最適な多層防御を構築しよう
エンドポイントセキュリティとは?今なぜ重要視されるのか
近年、企業を取り巻くIT環境や働き方は大きく変化しています。
まずは、エンドポイントセキュリティの定義や保護すべき対象端末、そして今なぜこれほどまでに対策が必要とされているのか、その背景について解説します。
エンドポイントセキュリティの定義と対象端末
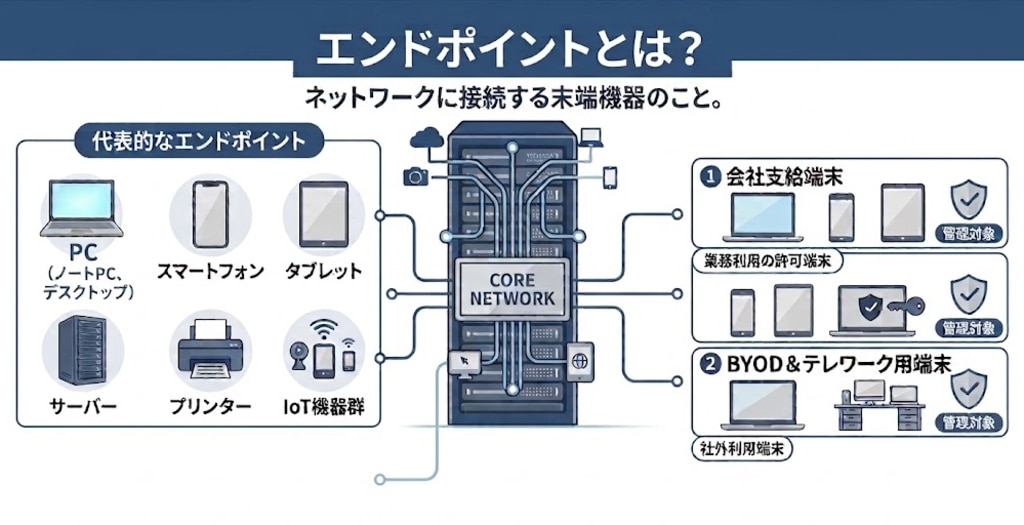
エンドポイントセキュリティとは、エンドポイント(PCやスマートフォンなどの端末)自体に多層的な防御や監視機能を備え、サイバー攻撃や不注意による情報漏えいから保護する対策全般を指します。
エンドポイントとは、ネットワークの「末端」に位置する機器のことです。
企業において保護対象となる主なエンドポイントには以下が含まれます。
- 社用PC(Windows / Mac)
- スマートフォン・タブレット(iOS / Android)
- 業務利用される従業員の私物端末(BYOD)
- オンプレミスやクラウド上のサーバー機器
エンドポイントセキュリティの基礎知識は以下の記事をご確認ください。
対策が必要とされる背景
エンドポイント端末の対策が急務となった背景には、働き方の多様化と境界防御の限界があります。
境界防御とは、社内と社外の境界(ネットワークの出入口)にファイアウォールなどの壁を設けて外部からの侵入を防ぐ仕組みです。
しかし、テレワークの普及により、端末が社外ネットワークから直接クラウドにアクセスするケースが増え、従来の境界防御だけでは危険を検知できなくなりました。さらに、中小企業をターゲットにした攻撃も激増しています。
中小企業の現状についての詳細は、以下の関連記事もあわせてご参照ください。
企業を脅かす脅威(ランサムウェア・サプライチェーン攻撃)
ここでは、現代の企業が直面している2つの脅威について詳しく解説します。
ランサムウェア(暗号化・二重脅迫・ノーウェアランサム型)の増大
現在のサイバー攻撃で最も猛威を振るっているのがランサムウェアです。
手口は従来のデータ暗号化と身代金要求だけに留まりません。
現在は、盗み出した機密情報を暴露すると脅す「二重脅迫型」や、データの暗号化を行わず暴露のみで脅迫する「ノーウェアランサム型」など、攻撃手法の多様化が進んでいます。
主な侵入経路は、VPN機器の脆弱性やリモートデスクトップ、メールの添付ファイルやURLなど、エンドポイントや通信の接続口が標的となります。
ランサムウェアについては以下の記事をご確認ください。
中小企業を狙うサプライチェーン攻撃と「SCS評価制度」
サプライチェーン攻撃とは、セキュリティの固い大手企業を直接狙わず、対策の比較的弱い取引先や委託先を足がかりに侵入する手法です。
これに伴い、経済産業省やIPA(独立行政法人 情報処理推進機構 )を中心に、企業のセキュリティ取り組み状況の可視化を行う「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の整備が進んでいます。
今後は、適切なエンドポイント対策を講じていることが取引継続の必須条件になっていくでしょう。
サプライチェーン攻撃やSCS評価制度については以下の記事をご確認ください。
エンドポイントセキュリティを構成する主要ソリューションと役割比較
エンドポイントセキュリティ対策を進める際、「EPP」「EDR」「MDM」など名称が似たようなソリューションが多く登場するため、違いや選び方に迷うことも少なくありません。
それぞれの役割や、対象端末の違いを正しく理解し、自社に必要な組み合わせを把握しましょう。
【事前防御】EPP(NGAV)の役割
EPP(Endpoint Protection Platform)は、マルウェアの侵入や不正実行を「未然に防ぐ(事前防御)」ためのソリューションです。
従来のアンチウイルス(AV)は、既知のパターンファイルと照合する方式でした。これに対し、現在主流のNGAV(次世代型アンチウイルス)は、AIや機械学習による振る舞い検知により、未知の攻撃にも対応できます。
EPPの機能や仕組みについては以下の記事をご確認ください。

【侵入後対処】EDRの役割
EDR(Endpoint Detection and Response)は、「侵入されることを前提」として、端末内のログや動作を常時監視・記録するシステムです。
万一EPPをすり抜けて侵入された場合でも、不審な挙動を即座に検知します。感染端末を遠隔でネットワークから隔離して被害の拡大を防ぎ、侵入経路の調査も支援します。
EDRの概要については以下の記事をご確認ください。
【モバイル特化】MDM/UEMとMTDの役割
スマートフォンやタブレットなどのモバイル端末においては、PCとは異なるアプローチが必要です。
モバイル端末の安全性を確保するためには、「端末の管理・統制」と「外部脅威の防御」という2つの側面から対策を講じる必要があります。
まず、端末の管理と統制を担うのがMDM(Mobile Device Management)およびUEM(Unified Endpoint Management)です。
MDMは、端末の利用状況を一括で把握・管理する仕組みです。紛失・盗難時の遠隔ロック・データ消去の実行や、業務に不要なアプリの利用やインストールを制限できます。
これにより、誤操作や紛失による情報漏えいを未然に防ぎます。
なお、UEMはMDMの機能を拡張し、スマートフォンだけでなくPCや各種OSの端末までを含めて統合管理できるようにした仕組みです。
MDMやUEMについて詳細は以下の記事をご確認ください。
一方で、マルウェアやフィッシングといった直接的なサイバー攻撃からモバイル端末を保護するのがMTD(Mobile Threat Defense)です。
MDM/UEMが「端末やユーザーの管理」を得意とするのに対し、MTDはモバイル端末固有の脅威(フリーWi-Fi等の危険なネットワーク接続、フィッシングサイトへの誘引、悪意のあるアプリの動作など)をリアルタイムで検知・遮断する「防御」の役割を果たします。
これらを組み合わせて運用することで、モバイル環境のセキュリティをより強固にできます。
ソリューション | 主なアプローチ | 主な機能・役割 |
MDM/UEM | 管理・統制 | 端末一括設定、紛失・盗難時の遠隔ロック/データ消去、アプリ利用制限 |
MTD | 脅威防御 | 不正アプリの検知、フィッシングサイト接続防止、危険なWi-Fi通信の検知 |
以下の記事ではMTDの基本やMDMとの違いを解説しておりますので、あわせてご覧ください。

一目でわかる!5つのソリューション比較表
5つのソリューションの違いを、以下の表にまとめました。
ソリューション | 主な役割・目的 | 対応フェーズ | 主な得意領域 |
EPP(NGAV) | マルウェア侵入・実行の事前防止 | 事前防御(侵入前) | 既知・未知のマルウェア遮断 |
EDR | 侵入後の不審挙動検知・調査・隔離 | 事後対応(侵入後) | 潜伏攻撃の検知、被害拡大防止 |
MDM | モバイル端末の一括管理・統制 | 運用・管理 | 紛失・盗難対策、利用制限 |
UEM | PC含む複数OS端末の統合管理 | 運用・管理 | マルチデバイスの構成一元管理 |
MTD | モバイル特有の脅威検知・防御 | 事前〜事後防御 | フィッシング、危険Wi-Fi検知 |
EPPとEDRの違いは以下の記事をご覧ください。
EPP・EDRと「ゼロトラスト」の関係性
従来の「社内ネットワークは安全」という前提を捨て、すべてのアクセスを疑って検証する「ゼロトラスト」の考え方がセキュリティの新しい標準となっています。
ここでは、ゼロトラスト思想におけるエンドポイント(端末)の重要性と、EPP・EDRが果たす具体的な役割について解説します。
ゼロトラスト(社内外を問わず信頼しない)の基本概念
ゼロトラスト(Zero Trust)とは、「社内ネットワークの内側であっても暗黙に信頼せず、すべてのアクセスを検証する」というセキュリティ思想です。ID/アクセス権限、端末、ネットワーク、データ、アプリケーションを常に評価・検証します。
ゼロトラストの基本については以下の記事で解説しております。
ゼロトラスト環境下におけるエンドポイントの位置づけ
ゼロトラスト環境において、エンドポイントはクラウドサービスや機密データにアクセスする「評価対象」です。
ユーザーが正しいパスワードを入力しても、接続してくる端末がマルウェアに感染していたりOSが未更新だったりする場合、アクセスを制限しなければなりません。
EPP(事前対策)+ EDR(事後検知)によるエンドポイントセキュリティの強化と、ゼロトラスト推進
ゼロトラストはID認証やアクセス制御など広範な対策で構成されますが、その中でエンドポイントの健全性を評価・確保する仕組みがEPPとEDRです。EPPで強固な水際対策を行い、すり抜けた攻撃をEDRで検知・可視化することで、端末側の安全性を高めます。
ゼロトラストの原則やEDRとの関係性についての解説はこちらをご確認ください。
EDR導入・運用における最大の壁「アラート疲れ」とその解決策
高度な脅威を検知できるEDRですが、実際に導入した企業の多くが「大量のアラート対応に追われ、運用が回らない」という課題に直面しています。
なぜ「アラート疲れ」が発生してしまうのか、その理由と持続可能な運用を実現するための具体的な解決策を解説します。
なぜ「アラート疲れ」が発生するのか
EDRはわずかな不審動作も検知してログを収集するため、正常な業務処理も不審な挙動としてアラートを発する「過検知」が発生しやすい特徴があります。
毎日膨大なアラートが届くと、担当者は確認作業に追われて疲弊し、結果として重要な警告を見落としてしまう「アラート疲れ」に陥ります。
アラート疲れを解消する3つのアプローチ
EDRの運用において「アラート疲れ」を回避し、持続可能なセキュリティ体制を維持するためには、単純に通知を無視するのではなく、発生するアラートの量と質をコントロールする工夫が求められます。
具体的には、以下の3つのアプローチを組み合わせることが有効です。
- EPPとの併用
EPPで侵入前に脅威を遮断し、EDRまで到達するアラート数自体を減らす。 - 設定の定期的なチューニング
安全と分かっている社内アプリを例外設定に追加し、過検知を抑制する。 - MDR(Managed Detection and Response)の活用
アラートの一次受け・分析・判断を外部の専門家に委託する。
アラート疲れの抑制手順や運用の工夫に関する詳細は以下の記事で解説しています。
自社に最適な運用体制の選び方:自社運用かアウトソーシング(MDR)か
エンドポイントセキュリティの効果を最大限に発揮するには、製品の導入だけでなく「誰がどのように運用監視を行うか」という体制づくりが不可欠です。
社内のリソースや専門知識に応じて、「自社運用」と「アウトソーシング(MDR)」のどちらを選ぶべきか、判断基準を整理します。
EDR(ツールのみ)とMDR(運用代行サービス)の違い
EDRを導入しただけではセキュリティは完結しません。
検知されたアラートを解析し、緊急度を判断して端末隔離を行う人の運用が必要です。
これを自社で行うのがEDRの自社運用、外部の専任アナリストに24時間365日体制で委託するのが「MDR(Managed Detection and Response)」です。
自社運用かMDR活用かの判断基準
EDRの自社運用とMDRのどちらを選択すべきかは、自社が保有するセキュリティリソースやシステム監視の必要性によって大きく分かれます。
主な判断基準となるのは、「24時間365日の即時対応が必要か」「社内にログ解析を行える専任アナリストがいるか」「人件費や採用・教育コストを含めたトータルコストが妥当か」の3点です。
例えば、平日の日中のみ業務を行っており、社内にセキュリティの専門知識を持つ専任チームが存在する場合は、EDRの自社運用でも十分に対応可能です。
一方で、夜間や休日を狙った攻撃への即時対応が不可欠な環境や、兼任担当者のみで高度なログ解析や対応判断が難しい場合には、MDRの活用が推奨されます。
比較項目 | 自社運用(EDRのみ) | 運用代行(MDR活用) |
監視体制 | 原則、平日の日中帯のみ | 24時間365日(夜間・休日含む) |
必要リソース | 社内にログ解析ができる専門人材が必要 | 高度な専門知識は不要 |
費用の特徴 | ライセンス費用中心(人件費別途) | 月額/年額のサービス利用料 |
推奨される企業 | セキュリティ専門チームがある企業 | 兼任担当のみの企業 |
EDRとMDRの違いや、自社に合うセキュリティ対策方法の選び方、MDRの選定ポイントについての詳細は以下をご参照ください。
エンドポイントセキュリティの導入・運用手順
実際にエンドポイントセキュリティ製品を自社へ導入する際は、適切な手順を踏まなければ「現場の業務に支障が出る」「設定不備でセキュリティホールが残る」といったトラブルにつながりかねません。
円滑に導入・運用を進めるために、以下の3ステップで進めましょう。
- 現状を棚卸しして導入範囲を決める
- 一部の端末でテストしてから全社展開する
- 導入後の担当者と対応手順を決める
導入手順の詳細や、運用で起こりがちな失敗例とその回避策は以下のコラムで詳しく解説しています。
自社の環境に合わせた最適な多層防御を構築しよう
高度化するサイバー攻撃や多様化する働き方に対応するためには、特定のセキュリティ対策に頼るのではなく、自社の端末環境と運用能力に合った多層防御の仕組み(EPP ・ EDR・ MDM・MTD・ MDR)を整えることが重要です。
水際でのウイルス遮断・事前防御を強化したい場合は、コネクシオのクラウド型EPP「セキュアブロック by トレンドマイクロ」がおすすめです。
また、侵入後の検知や、24時間監視を含めた運用代行まで任せたいならMDRサービス「セキュアソナー by トレンドマイクロ」の活用が非常に効果的な選択肢となります。
「セキュアソナー by トレンドマイクロ」は予防のためのEPP、侵入後に対処するEDR、そして運用を代行するMDRを1つにまとめたサービスです。
コネクシオでは端末の選定やEPP・EDR・MDM・MTDの導入から、MDRによる運用監視までワンストップでご支援しています。
自社のエンドポイントセキュリティに課題をお持ちの方は、ぜひお気軽にご相談ください。